Loạt bài · 8 phần · tổng 98 phút đọc
Workload Identity
Không còn key tĩnh ở bất cứ đâu: cho mỗi pod, VM và AI agent một danh tính riêng, sống ngắn trên AWS, Google Cloud, Azure, rồi federate xuyên cloud.
Bắt đầu đọc →Trong một cloud
- 01
EKS: Pod Identity và IRSA · Bảo mật
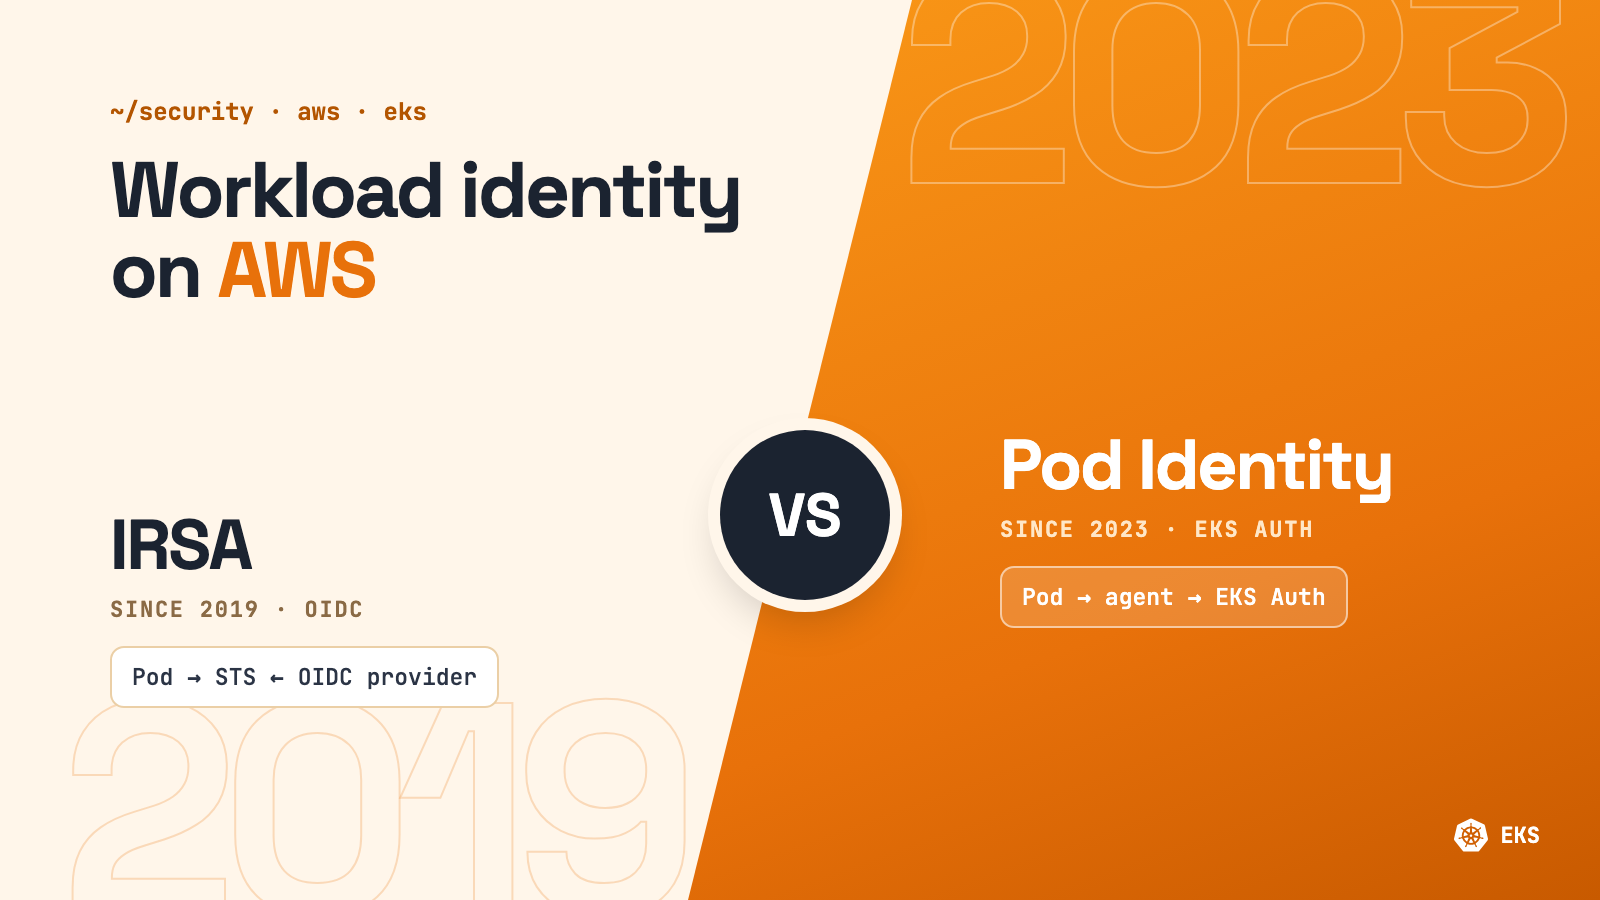
Workload identity trên AWS: EKS Pod Identity vs IRSA
Pod lấy AWS credentials thế nào mà không cần static key — cơ chế bên trong của IRSA và EKS Pod Identity, khác nhau ở đâu, và cách migrate an toàn.
- 02
GKE Workload Identity · Bảo mật
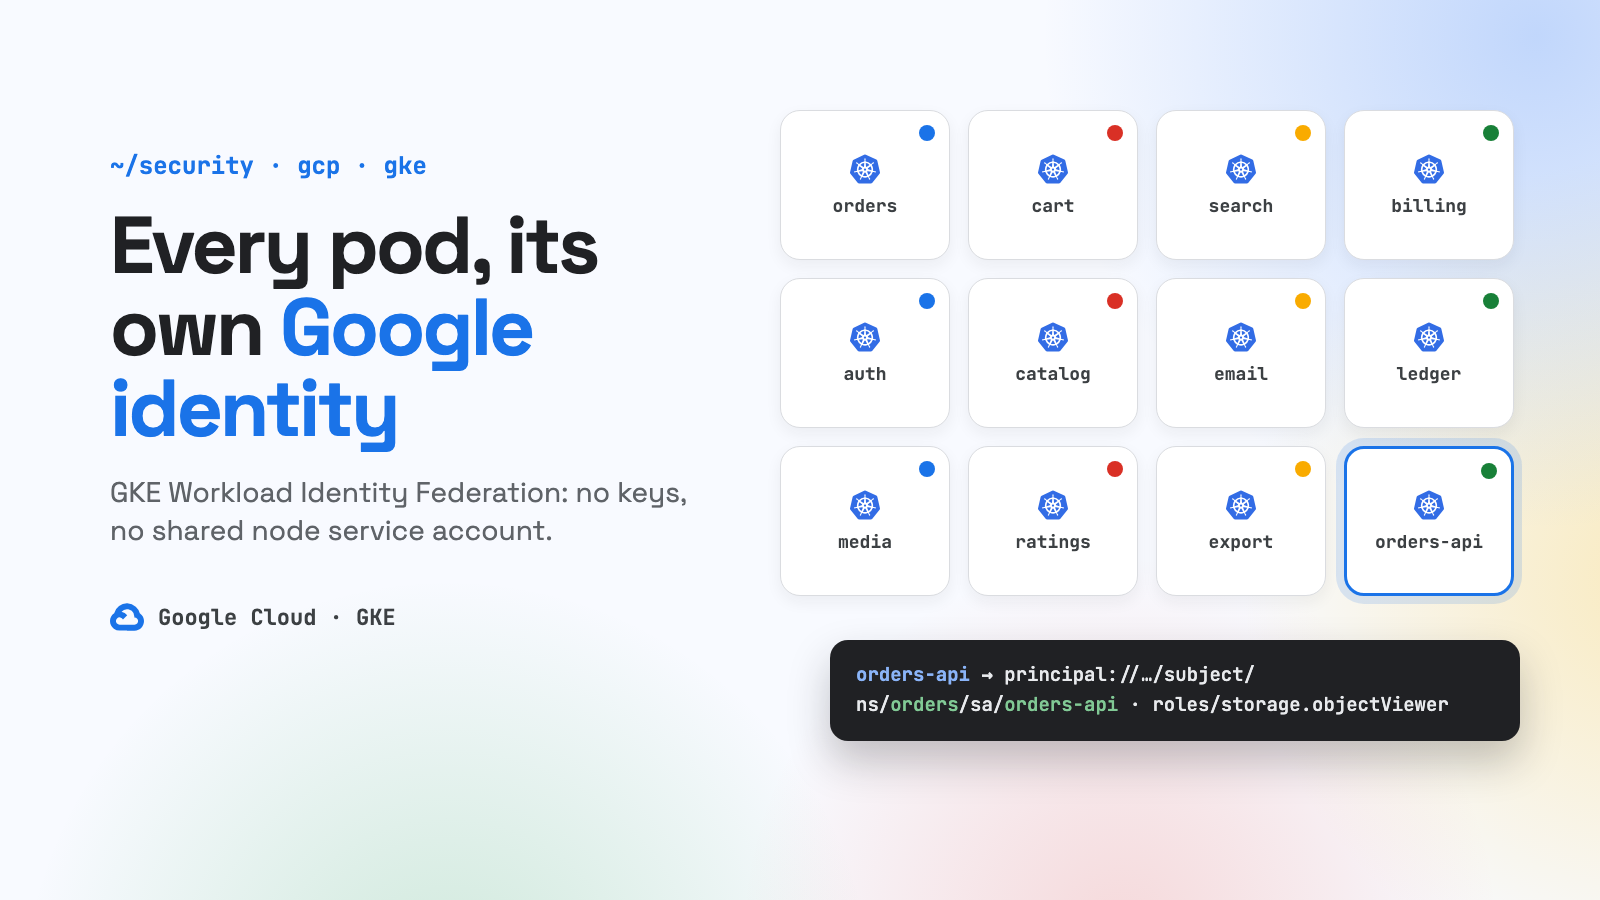
Workload Identity trên GKE: mỗi pod một danh tính Google riêng
Hướng dẫn thực tế Workload Identity Federation for GKE: cấp quyền trực tiếp cho principal hay liên kết service account, triển khai bằng gcloud và Terraform, kiểm tra, truy cập cross-project, các cái bẫy, và quản lý bằng YAML với Config Connector.
- 03
AKS: Entra Workload ID · Bảo mật
Workload Identity trên Azure: Microsoft Entra Workload ID cho AKS, từ az CLI tới GitOps
Cho mỗi pod trên AKS một danh tính Azure riêng mà không cần client secret: cơ chế Entra Workload ID, triển khai bằng az CLI và Terraform, Key Vault CSI, vượt giới hạn 20 federated credential, và quản lý từ Helm chart của ứng dụng bằng Azure Service Operator.

Xuyên cloud
- 04
AWS → Google Cloud · Bảo mật
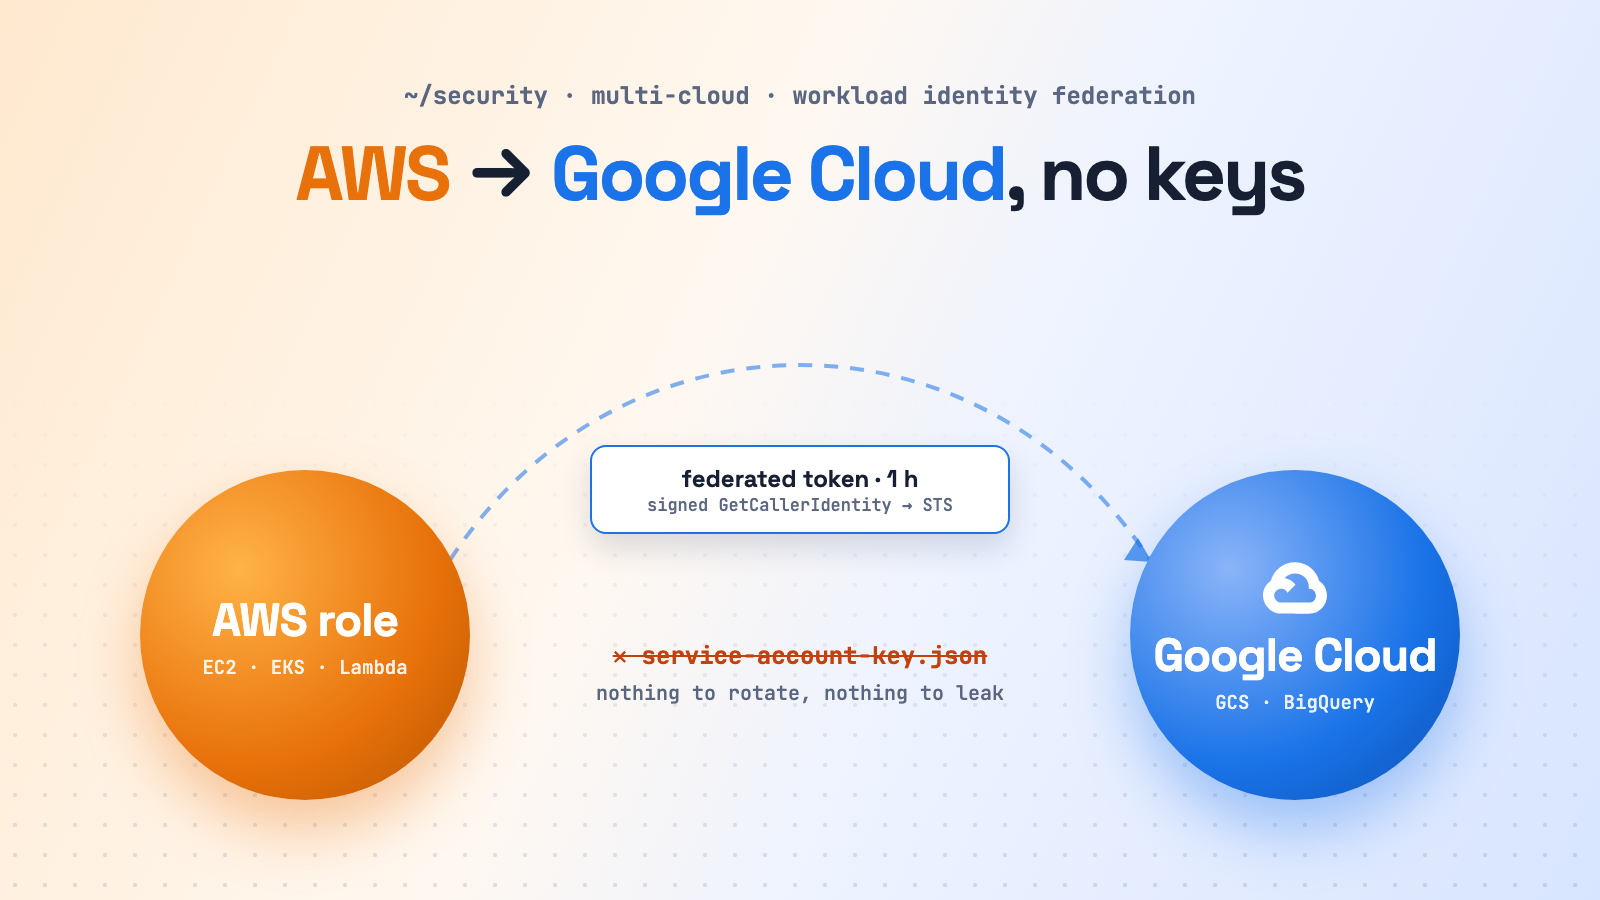
Workload Identity Federation từ AWS sang Google Cloud — không cần service account key
Cho workload trên EC2, Lambda, ECS và EKS gọi Google Cloud bằng token ngắn hạn: cơ chế trao đổi token, các bước triển khai, cái bẫy trên EKS, và mô hình hub-and-spoke cho nhiều account.
- 05
AWS → Azure · Bảo mật
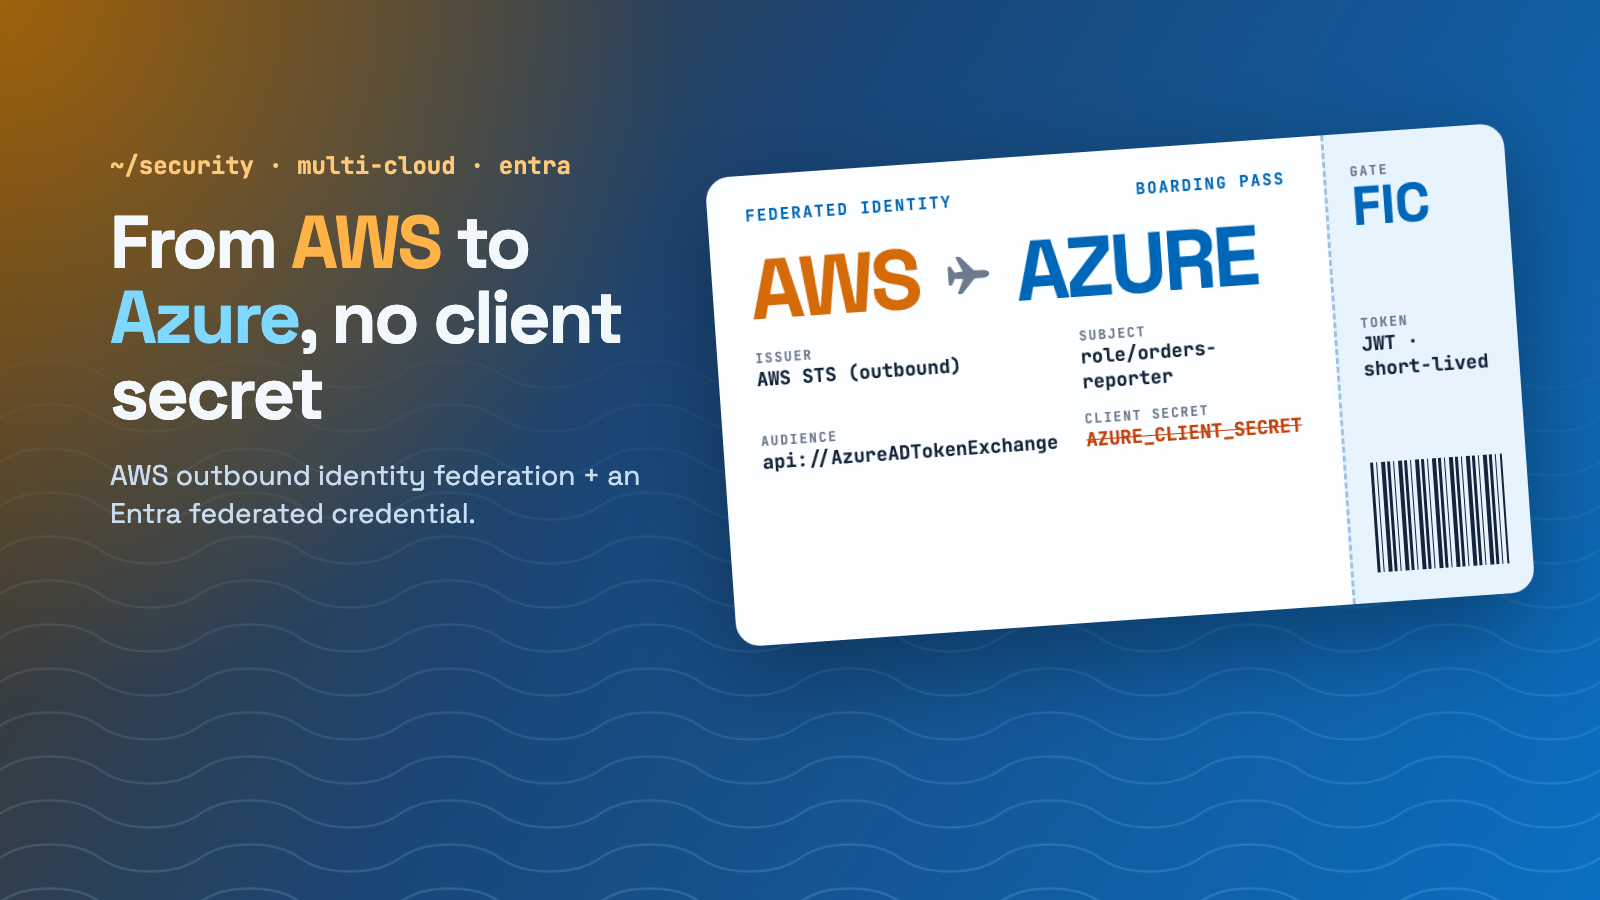
Workload Identity Federation từ AWS sang Azure — không cần client secret
Cho workload trên EC2, Lambda, ECS và EKS gọi Azure bằng token ngắn hạn: AWS IAM outbound identity federation, federated credential của Entra trên managed identity, lối tắt cho EKS, và mô hình hub-and-spoke.
- 06
Google Cloud → AWS · Bảo mật
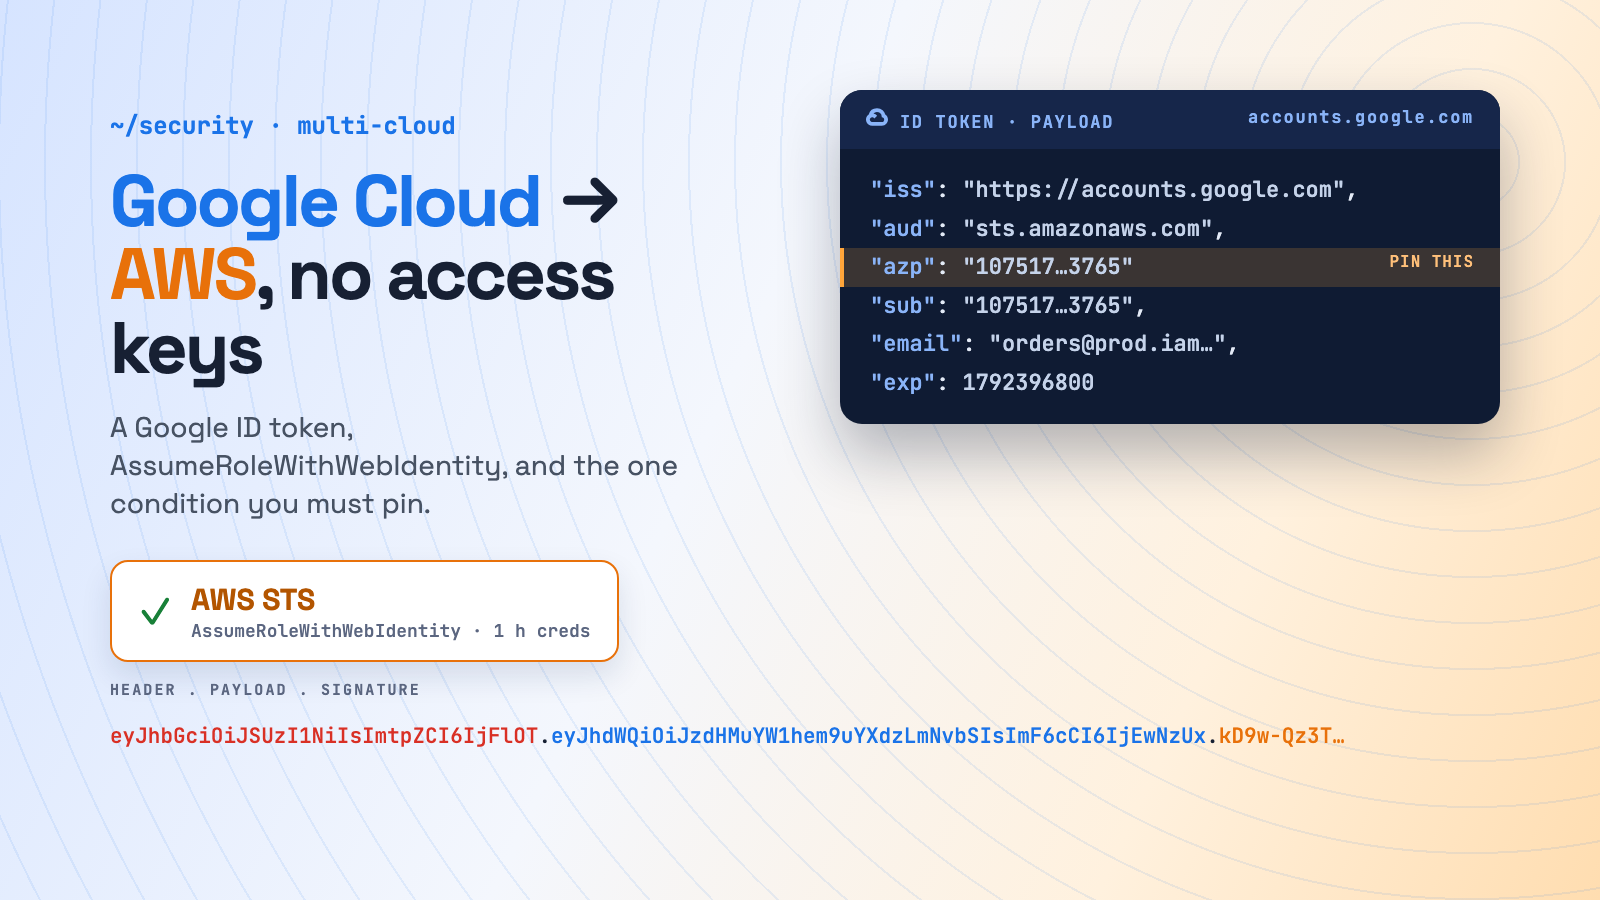
Workload Identity Federation từ Google Cloud sang AWS — không cần access key
Cho workload trên GCE, Cloud Run, Cloud Functions và GKE gọi AWS bằng credentials tạm thời: Google ID token và AssumeRoleWithWebIdentity, lỗi trust policy khiến role mở cho cả internet, cách làm qua OIDC của GKE, và Terraform cho cả hai phía.
Ngoài cloud
- 07
IAM Roles Anywhere làm hub · Bảo mật
IAM Roles Anywhere: dùng AWS làm hub danh tính cho workload on-prem truy cập AWS, Google Cloud và Azure
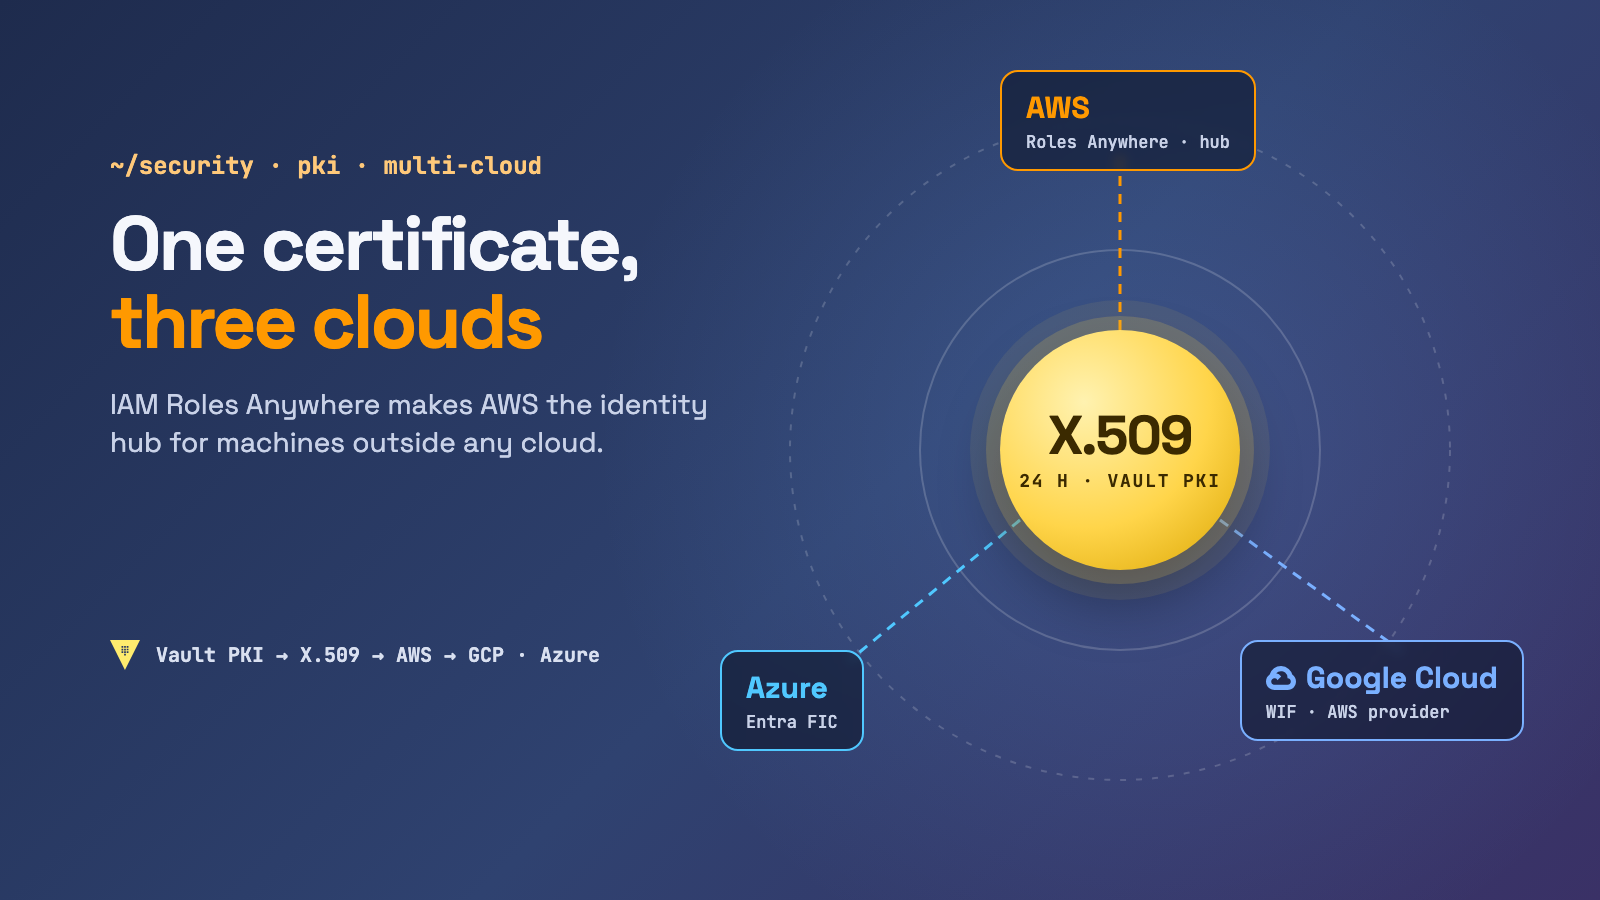
Cấp cho những máy không có danh tính cloud — VM on-prem, thiết bị edge, CI tự host — chứng chỉ X.509 ngắn hạn từ Vault PKI, biến chúng thành AWS role session bằng IAM Roles Anywhere, rồi federation tiếp sang Google Cloud và Azure mà không cần một static key nào.
- 08
Danh tính cho AI agent · Bảo mật
Danh tính cho AI agent: workload identity, ủy quyền và MCP authorization không cần key dùng chung
Workload identity cho biết pod nào đang gọi. AI agent cần nhiều hơn thế: nó đang hành động thay ai, và ngay lúc này được làm gì. Hướng dẫn thực tế về danh tính cho agent với token exchange RFC 8693, đặc tả MCP authorization, token vault, và các lựa chọn managed trên AWS, Google Cloud, Microsoft Entra.